Zum Inhalt springen
NeuJetzt auf DeutschZur Übersicht
Camzify
Rollenbasiert, auf Standorte begrenzt

Benutzerverwaltung für Sicherheitssysteme

Die Benutzerverwaltung in Camzify arbeitet mit Unterkonten und Berechtigungsgruppen: einer Matrix aus Anzeigen, Bearbeiten und Löschen für jedes Modul. Die Zugriffskontrolle auf Standortebene legt fest, welche Standorte ein Benutzer sehen kann. Über die Zuteilung von Instanzen für KI-Funktionen gibt ein übergeordnetes Konto Erkennungskapazität an untergeordnete Konten weiter.
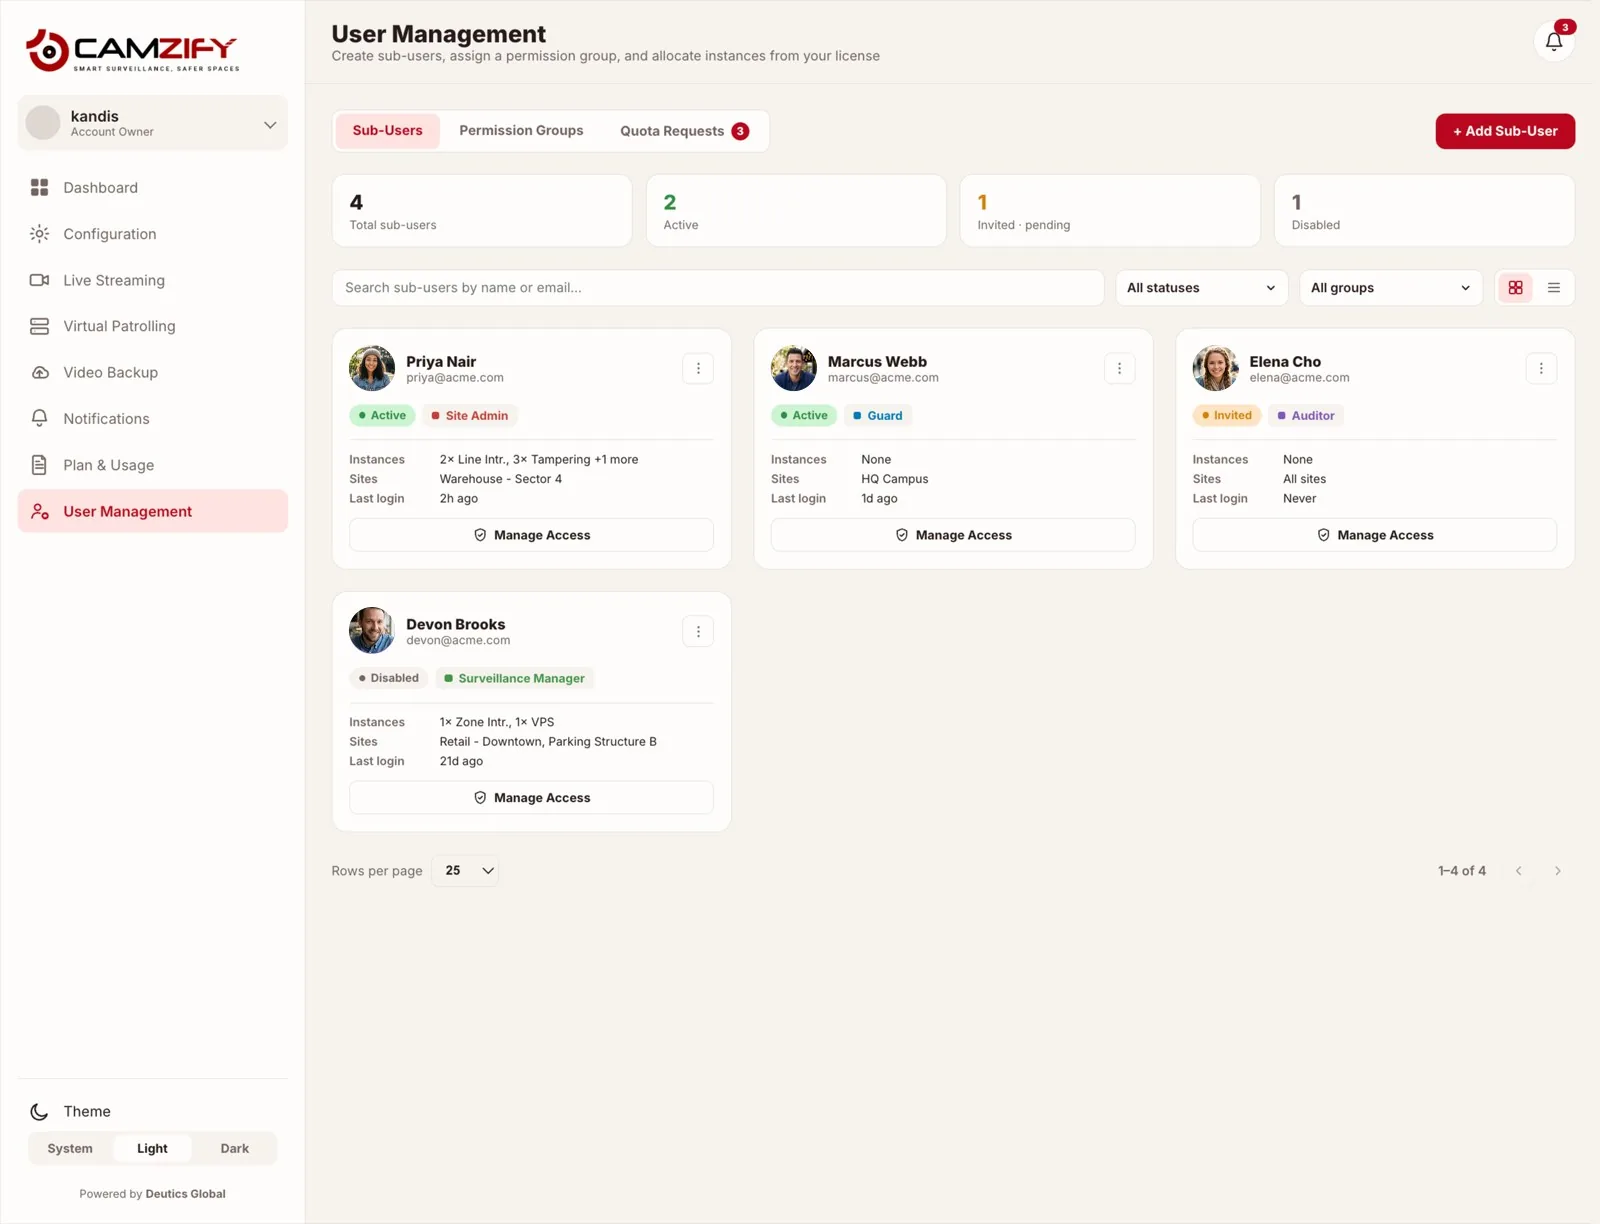
Benutzerverwaltung · Camzify-Konsole
Ein Laptop mit der Ansicht User Management in Camzify: Das Fenster zum Anlegen einer Berechtigungsgruppe ist geöffnet, mit Schaltern für den Seitenzugriff und einer Matrix der Instanzrechte Anzeigen, Anlegen, Bearbeiten und Löschen
User Management · Sub-Users
4 permission groups configured
4
Total Sub-Users
2
Active
1
Invited
1
Disabled
Sub-Users
PN
Priya NairActive
priya@acme.com · Site Admin
Warehouse - Sector 4Instances: 2× Line Intr., 3× Tampering +1 more · Last login 2h ago
MW
Marcus WebbActive
marcus@acme.com · Guard
HQ CampusInstances: None · Last login 1d ago
EC
Elena ChoInvited
elena@acme.com · Auditor
All sitesInstances: None · Last login Never
DB
Devon BrooksDisabled
devon@acme.com · Surveillance Manager
Retail - Downtown, Parking Structure BInstances: 1× Zone Intr., 1× VPS · Last login 21d ago
In der Praxis

So wird Zugriff delegiert

Rollenbasierte Berechtigungsgruppen

Site Admin, Guard, Auditor, Surveillance Manager oder eine eigene Gruppe: Jede legt genau fest, was ein Unterkonto ansehen, bearbeiten oder löschen darf.

Instanzzuteilung pro Benutzer

Instanzen für KI-Funktionen (Linienüberschreitung, Kamerasabotage, VPS und weitere) lassen sich einem Unterkonto direkt aus der Lizenz des übergeordneten Kontos zuteilen.

Begrenzung auf Standorte

Jedes Unterkonto sieht einen Standort, mehrere oder alle. Die Sichtbarkeit muss nie ein Alles-oder-nichts sein.

Einladen und deaktivieren

Unterkonten durchlaufen die Zustände eingeladen, aktiv und deaktiviert, ohne ihre eingerichtete Rolle oder ihren Standortzugriff zu verlieren.

Teil jedes Rundgangs

Ein Konto, viele Rollen

Dieses Modul ist mit dem KI-gestützten Wächterrundgang verbunden und ergibt so ein vollständiges Lagebild. Rundgangsergebnisse, Erkennungsalarme und der Zustand der Plattform laufen in derselben Konsole zusammen.

Die ausführliche Berechtigungsmatrix, also welche Rechte zum Anzeigen, Bearbeiten und Löschen jede der vier vordefinierten Gruppen pro Modul hat, steht auf einer eigenen Seite. Die vollständige Aufschlüsselung finden Sie unter Berechtigungsgruppen, und wie KI-Erkennungskapazität überhaupt lizenziert und zugeteilt wird, unter Lizenz- und Instanzverwaltung (beide Seiten auf Englisch).

Berechtigungsgruppen
Site AdminWeitreichender Zugriff auf einen zugewiesenen Standort
GuardTägliche Beobachtung, eingeschränkte Bearbeitungsrechte
AuditorÜberwiegend lesender Zugriff für Prüfung und Nachweis
Surveillance ManagerVerwaltet Kameras und Erkennungen über Standorte hinweg
Vollständige Berechtigungsmatrix ansehen (auf Englisch) →
FAQ

Häufige Fragen

Legen Sie zuerst eine Berechtigungsgruppe an, fügen Sie dann den Benutzer mit dieser Gruppe hinzu, weisen Sie ihm Standorte und Kameras zu und teilen Sie ihm Lizenzkontingent aus Ihrem eigenen zu. Die Schritt-für-Schritt-Anleitung (auf Englisch) finden Sie unter /guides/how-to-manage-sub-users-and-quotas.

Ja, nach demselben Prinzip wie das übergeordnete Konto. Ein Unterkonto kann Benutzer unter sich anlegen, ihnen eine Berechtigungsgruppe zuweisen und Standorte, Kameras, Instanzen für Funktionen und Backup-Speicher aus seinem eigenen ungenutzten Kontingent zuteilen, nie mehr, als es selbst hält. Enddatum des Abonnements und Preise bleiben dem Administrator des übergeordneten Kontos vorbehalten, sodass ein delegierter Administrator seinen Teil des Kontos führen kann, ohne die kommerziellen Bedingungen zu berühren.

Es sieht das Limit und erhält ein Formular, um mehr Kontingent anzufordern, statt in einer Sackgasse zu landen. Die Anfrage kommt im übergeordneten Konto unter „User Management“ an und kann dort freigegeben werden, sofern genug nicht zugeteiltes Kontingent vorhanden ist, oder abgelehnt werden. Nichts wird automatisch vergeben, das übergeordnete Konto behält also die Kontrolle darüber, was ausgegeben wurde.

Ja. Wird ein Benutzer deaktiviert, kann er sich nicht mehr anmelden, seine Zuteilung und seine Daten bleiben aber reserviert. Ein Dienstleister zwischen zwei Einsätzen oder ein Mitarbeiter im Urlaub lässt sich so später wieder freischalten, ohne den Zugriff neu aufzubauen. Das Löschen ist eine eigene, endgültige Aktion.

Über das Menü dieses Benutzers in der Benutzerverwaltung: Legen Sie ein Passwort direkt fest oder lassen Sie ein starkes Zufallspasswort erzeugen. Der Benutzer muss dafür nicht selbst ein Zurücksetzen anstoßen, was für Schichtpersonal wichtig ist, dessen Zugriff wiederhergestellt werden muss, während es vor Ort ist.

Sie gehen in der Regel an das verfügbare Kontingent des übergeordneten Kontos zurück, sobald das Unterkonto deaktiviert ist. Die Erkennungskapazität lässt sich dann anderweitig zuteilen, statt ungenutzt an einem inaktiven Konto zu hängen.

Standardmäßig nicht. Die Sichtbarkeit von Unterkonten richtet sich nach der Berechtigungsgruppe, und die Benutzerliste des Kontos einzusehen ist eine eigene Berechtigung. Eine Rolle wie Guard oder Auditor sieht in der Regel nicht, wer sonst eingeladen wurde, solange dieser Zugriff nicht ausdrücklich gewährt wird.

„Invited“ (eingeladen) bedeutet, dass das Konto angelegt und eine Rolle, Standorte und gegebenenfalls eine Instanzzuteilung zugewiesen sind, die Person die Einladung aber noch nicht angenommen und sich noch nicht angemeldet hat. Mit der ersten Anmeldung wechselt der Status auf „Active“. Eine nie angenommene Einladung bleibt in diesem ausstehenden Zustand, bis sie angenommen oder widerrufen wird.

Ja. Der Standortzugriff wird pro Unterkonto vergeben und ist nicht auf einen Standort beschränkt. Eine Rolle wie Surveillance Manager kann zum Beispiel für mehrere Standorte zugleich freigegeben sein, etwa für eine Filiale und ein Parkhaus.

Jede Instanz einer KI-Funktion, die einem Unterkonto zugeteilt wird, stammt aus der lizenzierten Kapazität des übergeordneten Kontos. Werden einem Unterkonto Detektions-Instanzen zugeteilt, steht entsprechend weniger für das übergeordnete Konto oder andere Unterkonten zur Verfügung, bis die Instanzen neu zugeteilt oder freigegeben werden.

Ihre Standorte rund um die Uhr kontrollieren?

Vereinbaren Sie eine 15-minütige Demo und sehen Sie einen Rundgang live auf Ihren eigenen Kameras.